Hubungkan IED yang dimaksud
Gunakan IP relay pada network test, FAT, SAT atau commissioning yang berwenang. Pertahankan session pertama sebagai read-only.
ARSAS dapat discovery running model dari IED yang dapat dijangkau pada network engineering yang berwenang, atau membuka source SCL existing. Jaga observed live evidence tetap terpisah dari configured project intent, lalu siapkan output IID, ICD atau CID yang bounded untuk engineering system berikutnya.
ARSAS memperlakukan data engineering sebagai evidence, bukan sekadar output layar. Field yang tersedia bergantung pada workflow, tetapi source dan acquisition context harus tetap terlihat ketika memang tersedia.
ICD umumnya menjelaskan capability IED. CID umumnya menjelaskan konfigurasi untuk satu IED. SCD mewakili project gardu yang terintegrasi. IID lazim digunakan sebagai instantiated IED description pada workflow exchange atau update engineering. Peran praktis ini tidak menghapus aturan edition, schema, project profile atau vendor.
Anda tidak wajib memiliki vendor SCL untuk memulai read-only live discovery. ARSAS lebih dulu mengidentifikasi apa yang diekspos running server; export adalah keputusan engineering berikutnya dengan target receiving system yang eksplisit.
Gunakan IP relay pada network test, FAT, SAT atau commissioning yang berwenang. Pertahankan session pertama sebagai read-only.
Bangun physical identity, MMS hierarchy, typed data, DataSet, inventory RCB dan service evidence dari live server.
Pilih apakah task hanya membutuhkan monitoring, full bounded device baseline, atau satu selected reporting path.
Generate IID Edition 2 atau ICD Edition 1 dari complete live discovery bila sesuai, atau siapkan selected-RCB CID baseline jika itu receiving contract-nya.
Deskripsi berorientasi capability untuk system engineering. Umumnya berisi fungsi, data dan communication feature yang dapat ditawarkan sebuah IED atau keluarga produk.
Deskripsi configured yang berfokus pada satu IED. Dapat membawa communication, DataSet, report, GOOSE dan setting yang spesifik terhadap proyek.
Model sistem terintegrasi dari proses system configuration, termasuk banyak IED, communication relationship dan konteks substation.
Deskripsi instantiated IED untuk workflow exchange atau update engineering yang didukung, terutama pada toolchain berorientasi Edition 2.
View berorientasi specification terhadap fungsi dan topologi substation sebelum seluruh detail implementasi IED ditetapkan.
Extension yang sama tidak menjamin edition schema, namespace, optional content atau behavior importer yang sama. Konfirmasi contract receiving system.
Gunakan endpoint IED yang dimaksud pada network engineering yang berwenang saat vendor file hilang, outdated atau tidak dapat menjelaskan online server model.
Pertahankan exact identity, model, DataSet dan RCB evidence tanpa mengirim project multi-IED yang terlalu besar ke receiver terbatas.
Biarkan perbedaan terlihat. Jangan diam-diam mengganti source file atau berasumsi running IED identik dengan project SCL.
Siapkan baseline CID selected-RCB ketika SAS atau gateway penerima hanya membutuhkan satu reporting path yang eksplisit.
SCL dapat stale atau incomplete. Live IED model dapat tidak membawa relationship proyek yang lebih luas. Pertahankan keduanya, catat provenance dan buat perbedaan dapat direview.
Catat target tool, edition, expected IED identity, service yang dibutuhkan dan apakah memerlukan IID, ICD, CID atau scope SCL lain yang disetujui.
Hubungkan IED yang dimaksud pada network engineering yang berwenang untuk complete MMS discovery, atau buka SCD, CID, ICD, IID, SSD maupun XML kompatibel yang tersedia. File source asli tetap tidak berubah.
Pisahkan physical IED name dari MMS domain serta Logical Device. Review Logical Node, Data Object, Data Attribute, type dan Functional Constraint.
Periksa urutan member, exact runtime RCB name, trigger option, optional field, report ID, configuration revision, endpoint serta identity GOOSE/communication yang tersedia.
Generate IID Edition 2 atau ICD Edition 1 dari complete live discovery jika sesuai, normalize source menjadi single-IED, atau pilih satu verified RCB untuk baseline CID yang bounded.
Review SCL, companion evidence dan findings, lalu import ke SAS, gateway atau engineering tool yang dituju. Catat setiap rejection atau modification, jangan mengubah identity dengan trial and error.
Jalankan read-only availability audit, pilih satu RCB usable, pertahankan verified DataSet membership serta configuration evidence, lalu export baseline CID Edition 1 atau Edition 2 yang disetujui.
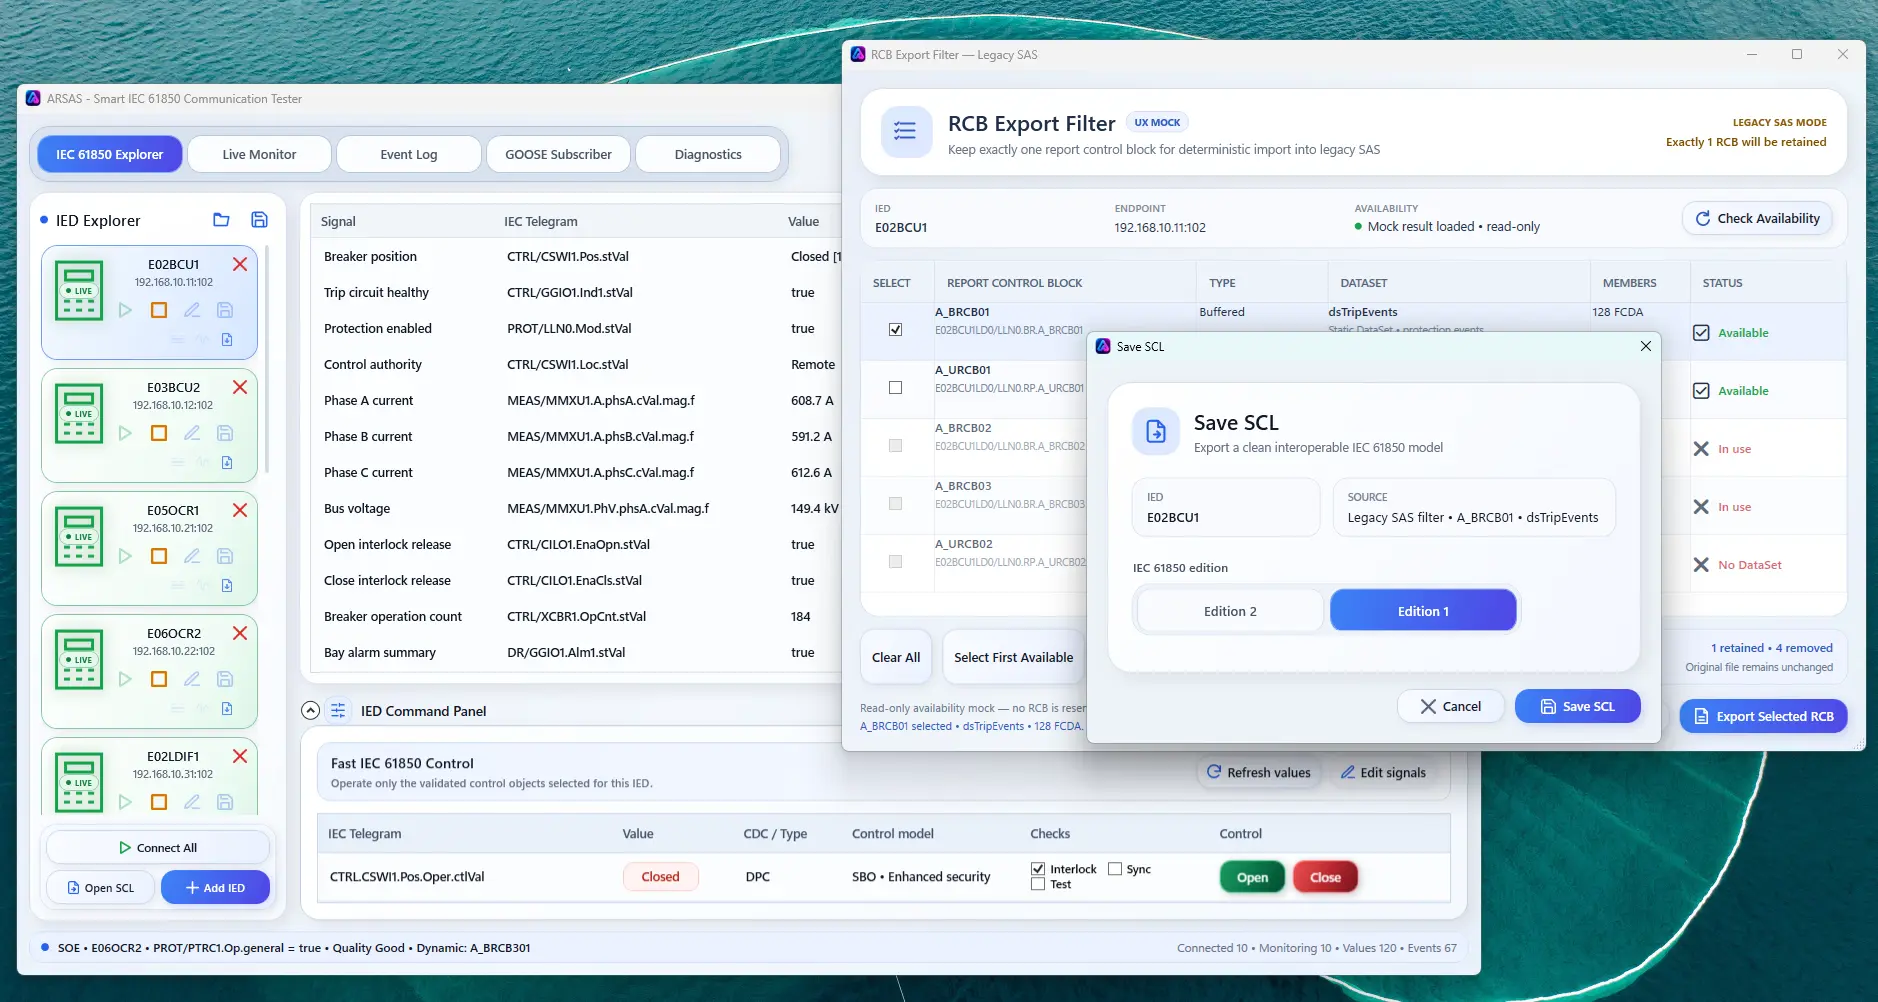
Pertahankan exact runtime RCB name, verified DataSet directory, trigger option, optional field, buffer time, integrity period, report ID dan configuration revision jika tersedia.
Konfirmasi IEC 61850 edition, namespace, schema location dan receiving-tool profile yang diharapkan.
Periksa physical IED name, AccessPoint, IP address, MMS domain serta Logical Device. Jangan mengganti satu level identity dengan level lain.
Verifikasi member reference, Functional Constraint, ordering dan apakah receiver memerlukan reporting scope tertentu.
Pertahankan concrete runtime name dan periksa report ID, configuration revision, trigger option, optional field serta reservation expectation.
Gunakan bounded single-IED atau selected-RCB output, bukan complete project untuk receiver yang hanya mendukung scope terbatas.
Bandingkan imported tree, DataSet, RCB dan communication setting dengan source evidence. Validitas XML saja bukan success.
ARSAS dapat mempertahankan source identity, live discovery, model relationship, selected reporting evidence, output findings dan provenance untuk engineering review.
Receiving tool dapat menerapkan proprietary rule di luar standard. Generated output tidak membuktikan project-wide SCL correctness, behavior GOOSE/subscriber, reporting interoperability atau conformance IEC 61850.
Gunakan Analyzer GOOSE untuk memverifikasi publisher identity, sequence, TAL dan payload order, sementara subscriber operation serta acceptance proteksi end-to-end tetap menjadi test terpisah.
Installer dan portable memiliki scope aplikasi yang sama. Verifikasi SHA-256 yang dipublikasikan dan review batas rilis sebelum digunakan di lapangan.
Catatan rilis, batasan dan status signing →